מסמך פנימי שמופיע אצל מתחרה, הצעת מחיר שהצד השני מכיר מראש, או לקוחות שמתחילים לקבל פניות ממי שלא אמור להכיר אותם. הדלפת מידע מבפנים כמעט תמיד משאירה עקבות במערכות של החברה, והשאלה היא אם יישמרו עד שמישהו יחפש אותם. כאן תמצאו מה עושים ביום הראשון, איך חקירה דיגיטלית מאתרת את המקור לפי המדיניות ובגבולות החוק, ואיך מגיעים מהממצא לצעד משפטי בלי לפגוע בזכויות העובדים ובתיק עצמו.
בקצרה
- ביום הראשון לא מתריעים ולא מאשימים. מגדירים בדיוק מה דלף, ומשמרים את הלוגים והמכשירים לפני שהם נמחקים.
- החקירה נעשית במערכות ובמכשירים של החברה, לפי המדיניות שנמסרה לעובדים. תכתובת אישית ותיבת מייל פרטית נשארות מחוץ לתחום.
- הצלבה בין מי שהייתה לו גישה, מתי ובאיזה ערוץ המידע יצא מצמצמת את המעגל מהר יותר מכל ראיון.
- לא כל דליפה היא אדם. לפעמים המידע יצא מחדר שרק דיברו בו.
- לפני צעד נגד עובד מתייעצים עם עורך דין, ולעובד עומדת זכות לשימוע לפני פיטורים.
היום הראשון, לא להתריע ולשמר
הטעות הנפוצה אחרי הדלפת מידע היא לפעול מהר מדי בכיוון הלא נכון: לכנס ישיבה, לשאול בקול מי הדליף, או לנתק עובד חשוד מהמערכות לפני שנשמר משהו. כל אחד מהצעדים האלה עלול למחוק בדיוק את העקבות שצריך. במקום זה:
- מגדירים מה דלף. איזה מסמך, איזו גרסה, ומתי הגיע לצד השני. ככל שההגדרה מדויקת יותר, המעגל קטן יותר.
- רושמים מי הייתה לו גישה לאותו מידע, בתוך החברה ומחוצה לה, כולל ספקים ויועצים.
- משמרים. מבקשים מאנשי המחשוב לשמור לוגים של דואר, שרתי קבצים, ענן, גישה מרחוק ומדפסות, ולעצור מחיקה אוטומטית. מחשב של עובד רלוונטי לא מפרמטים ולא מעבירים לעובד אחר.
- מתייעצים עם עורך דין לפני כל צעד מול עובד, כי כבר כאן יש שאלות של דיני עבודה ופרטיות.
ואם מה שדלף כולל מידע אישי של לקוחות או עובדים, יש גם צד רגולטורי. תקנות אבטחת מידע, התשע״ז-2017, מחייבות בעל מאגר מידע לתעד אירועי אבטחה, ובאירוע אבטחה חמור לדווח מיד לרשות להגנת הפרטיות.
חקירה דיגיטלית במערכות החברה, לפי המדיניות
רוב העקבות של דליפת מידע מהארגון נמצאים במערכות שהחברה כבר מחזיקה. יומני שרת הדואר מראים מי שלח מה, למי ומתי. יומני שרת הקבצים והענן מראים מי פתח, הוריד או שיתף מסמך. ויש גם העתקה להתקן נייד, הדפסה וגישה מרחוק מחוץ לשעות העבודה. במאגרי מידע ברמת אבטחה בינונית וגבוהה, התקנות אף מחייבות תיעוד אוטומטי של הגישה, וזה בדיוק החומר שהחקירה נשענת עליו.
פורנזיקה דיגיטלית, כלומר שחזור וניתוח של מידע ממחשבים וממערכות, נעשית על העתק ולא על המקור. כך אפשר להראות בהמשך שהראיה לא שונתה. את העבודה הזו עושה חוקר סייבר פרטי או צוות פורנזי, בתיאום עם עורך הדין של החברה.
והגבולות ברורים. לפי הלכת איסקוב, בתיבת דואר מקצועית המעסיק רשאי לבדוק לפי מדיניות שהובאה לידיעת העובדים, אבל תכתובת אישית מוגנת, ותיבת מייל פרטית סגורה בפניו גם אם נפתחה ממחשב העבודה. גם הטלפון הפרטי של העובד לא נבדק בלי הסכמתו. את הפירוט של מה מותר ומה אסור למעסיק ריכזתי במאמר נפרד.
הצלבת גישות, מי ידע, מתי ואיך
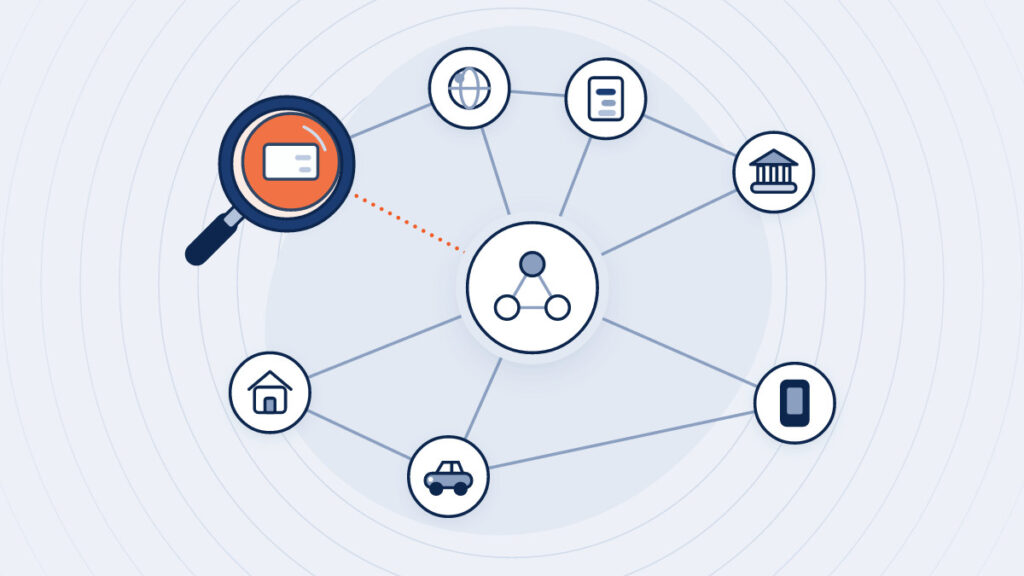
אחרי שהחומר נשמר, בונים ציר זמן. מתי המסמך נוצר, מי ניגש אליו, מתי הוא יצא ובאיזה ערוץ, ומתי הגיע לצד השני. ההצלבה הזו מצמצמת לא פעם רשימה ארוכה לשמות בודדים.
באחד התיקים שמתוארים בעמוד חקירות הסייבר שלנו, שחזור של מיילים שנמחקו חשף הסכם סודי בין עובד למתחרה. בתיק אחר, נתוני לקוחות של חברה הוצעו למכירה ב-Dark Web, והחקירה זיהתה את מקור הדליפה. אצלנו שחזור כזה נעשה רק במערכות ובמכשירים שהארגון רשאי לבדוק.
ולפעמים ההצלבה מראה שאף אחד לא שלח כלום. אם הפרט שדלף נאמר רק בפגישה ולא נכתב בשום מקום, ייתכן שהמקור הוא בכלל מכשיר בחדר. במקרה כזה מתחילים בבדיקת האזנה, ועל הסימנים להאזנות סתר במשרד כתבתי במדריך נפרד.
ראיונות, זכויות העובד והצעד המשפטי
ראיונות באים אחרי התמונה הדיגיטלית, לא לפניה. כשיש ביד ציר זמן, שואלים שאלות ממוקדות, מתעדים את השיחה ונותנים לעובד להסביר. ולפעמים יש הסבר תמים, למשל קובץ שנשלח לספק לגיטימי והמשיך משם.
אם החשד מתבסס, לעובד עומדת זכות לשימוע לפני פיטורים, עם זימון בכתב ופירוט הטענות. וראיות שנאספו בדרך אסורה, למשל מתוך תיבה פרטית, עלולות להיפסל ולחשוף את החברה לתביעה. מכאן האפשרויות הן תלונה במשטרה, תביעה אזרחית או בקשה לצו שיעצור שימוש במידע. המסלול המשפטי נקבע עם עורך הדין המטפל.
הדוח שעורך הדין צריך לקבל כולל את ציר הזמן, את המקורות שנבדקו ואיך נשמרו, את מה שנמצא ואת מה שלא נמצא. דוח שמודה במה שעדיין לא ידוע אמין יותר מדוח שמציג מסקנה אחת בלי ספקות.
טעויות שמסכלות חקירת דליפה
- עימות עם החשוד לפני שהחומר נשמר, שמאפשר לו למחוק ולתאם גרסה.
- מחשב של עובד שעזב שעובר ניקוי ומוקצה לעובד חדש, יחד עם כל מה שהיה עליו.
- קריאה בתיבת המייל הפרטית או בהודעות האישיות של העובד, שעלולה לפסול את הראיות ולהפוך את החברה לנתבעת.
- שמועה שמתפשטת במשרד על שמו של עובד מסוים, לפני שיש ראיה.
- הסתמכות על יומן אחד בלי הצלבה, כשגישה למסמך לא מוכיחה שמי שניגש אליו גם הוציא אותו.
בשורה התחתונה
הדלפת מידע מבפנים נפתרת בדרך כלל במערכות של החברה, לא בחדר חקירות. ביום הראשון לא מתריעים, מגדירים בדיוק מה דלף ומשמרים לוגים ומכשירים. אחר כך חקירה דיגיטלית לפי המדיניות מצליבה בין גישות, זמנים וערוצים, בלי לגעת בתכתובת אישית. רק אז מראיינים, ורק אחרי ייעוץ משפטי פועלים מול העובד. הצעד שאפשר לעשות מיד הוא לבקש מאנשי המחשוב לעצור מחיקה אוטומטית של לוגים. אם אתם בתחילת תיק כזה, אפשר להתקשר אליי ל-03-7261010 או לכתוב לי בוואטסאפ.